- 政宗の逸話として名高いのが「鶺鴒の花押」——針穴による偽造防止術で書状の真偽を見分けたという話が伝わる
- 慶長遣欧使節団は徳川家康の承認を得た公式外交。裏では伊達藩独自の野望も抱いていたとされる
- 花押(サイン)の目に針穴を開ける偽造防止術は、現代のデジタル署名(MAC・改ざん防止)の考え方に通じる発想
🦅 伊達政宗とは——奥州の覇者、最後の戦国大名
伊達政宗(1567〜1636年)は陸奥国(現在の宮城県)を本拠地とした戦国大名。17歳で家督を継ぎ、わずか数年で東北地方に大きな勢力を築きました。「独眼竜」という渾名の通り、右目のない特異な外見と、豪快・華美な伊達者スタイルで知られています。
豊臣秀吉・徳川家康の台頭により天下を取ることは叶いませんでしたが、仙台藩主として近世まで生き延び、慶長遣欧使節をスペインとローマへ派遣した大名として歴史に名を残しました。
🔏 鶺鴒(セキレイ)の花押——命を救ったと伝わる偽造防止の工夫
政宗の暗号・セキュリティを語る上でよく知られたエピソードがあります。政宗が豊臣秀吉から一揆扇動の疑いをかけられた際、証拠として提出された書状を見て、次のように述べたという逸話が伝わっています(後世の逸話・伝承で、一次史料での確認は難しいとされます)。
「私が書いた本物の手紙なら、サイン(鶺鴒の花押)の鳥の目に、必ず針で穴を開けている。この手紙には穴がないから偽造だ!」
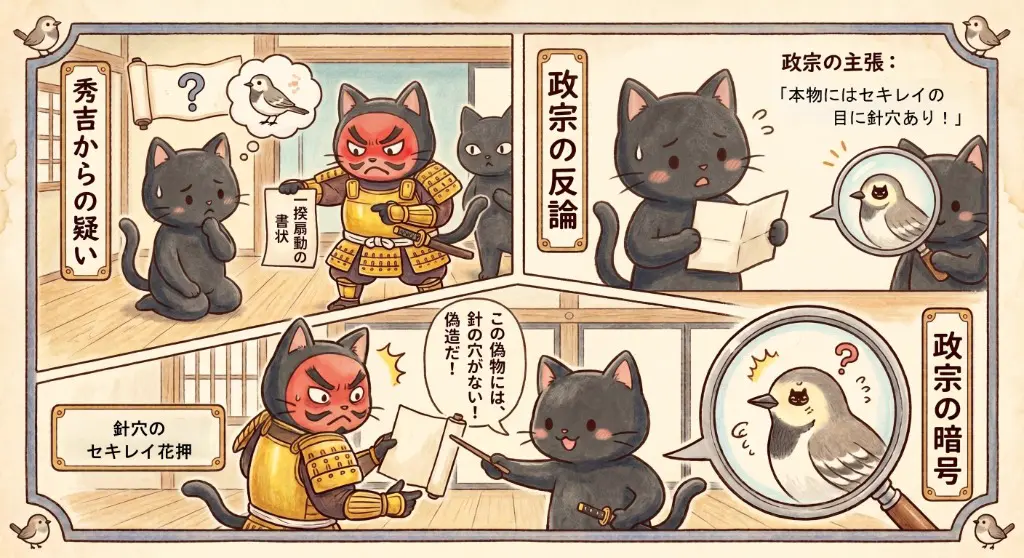
これは現代のIT通信における『MAC(メッセージ認証コード)』や『デジタル署名』の発想に近い、偽造防止の工夫です。ただし、針穴は本人しか知らない秘密の目印にすぎません。書状の中身が改ざんされていないこと(完全性)や、後から『自分は書いていない』と言い逃れできないこと(否認防止)まで保証するものではないんだ。あくまで「本人が書いたものかを見分ける」という発想が似ている、というたとえだよ🐾
🦅 デジタル花押(ハッシュ)体験ツール——書き換えると署名が変わる様子を見る
現代の「鶺鴒の花押」であるハッシュ値(署名)を体験してみましょう。文章を1文字でも書き換えると、署名が全く別のものに変わり、書き換えに気づけます。(※このツールは鍵を使わない簡易的なハッシュで、MACやデジタル署名そのものではありません)
上のテキストボックスの「。」を消すだけでも、下の署名(英数字の羅列)がガラッと変わるのがわかるかな? 現代のデジタル署名(PKIやビットコインの署名など)では、公開されている公開鍵を使って署名を検証し、データが途中で書き換えられていないかを数学的に確かめているんだ🐾
📜 伊達政宗の情報戦略——奥州の密偵ネットワーク
政宗は奥州の広大な領土を管理するため、精巧な情報収集システムを構築していたとされます。
- 商人ネットワーク:太平洋沿岸の交易商を密偵として活用。江戸・大坂の情報をいち早く入手。
- 寺社の僧侶:各地の寺院を通じた情報収集。僧侶は国境を越えて移動でき、怪しまれにくい。
- 黒脛巾組(くろはばきぐみ):伊達家に仕えたとされる特務諜報組織(後世の軍記物に記される伝承)。伊賀や甲賀のような独立した傭兵忍者とは異なり、正規の家臣として組織されたと考えられています。商人・山伏・行者などに変装して敵地に潜入し、流言飛語(フェイクニュース)の拡散や、合戦前の敵陣攪乱など、高度な情報戦を行ったと伝わります。
- 海外情報:長崎・松前(北海道)の商人などを通じた海外情報の入手も考えられます。
黒脛巾組は、敵の身辺や噂話を徹底的に探るプロフェッショナルでした。これは現代のOSINT(公開情報調査)だけでなく、直接人に接触して情報を引き出すHUMINT(ヒューミント:対人諜報)に通じます。
さらに、現代の高度なセキュリティ防衛では「レッドチーム(攻撃専門のテスト部隊)」が、黒脛巾組のように清掃員や業者に変装してオフィスに物理潜入し、組織の弱点を洗い出すテスト(ソーシャルエンジニアリング)を行います。「人の油断を突く」手法は、400年前からハッキングの基本なんだね🐾
🚢 支倉常長とは?伊達政宗が送り出した外交使節
⛵ 慶長遣欧使節団(1613〜1620年)
政宗は家臣・支倉常長(はせくらつねなが)を正使として、スペイン国王・ローマ法王への外交使節を派遣。使節団は徳川家康の承認のもと公式に派遣されましたが、裏では伊達藩独自の野望(通商の自立・キリスト教との関係強化)も抱いていたとされています。目的は:
- スペインとの直接貿易ルートの開拓
- キリスト教(カトリック)との関係構築
- 仙台藩の国際的地位の向上
使節は7年の歳月をかけてスペイン・ローマを訪問しましたが、その間に日本ではキリスト教禁制が強まり、帰国後の支倉常長は悲劇的な末路をたどりました。
外交書簡のやりとり
当時の国際外交では、重要な書簡にラテン語・封印(シール)といった手法が用いられていました。支倉常長の使節では、次のような仕組みで交渉が進められたと考えられます:
- 公式の書簡:通商などを求める表向きの外交文書
- 宣教師ソテロらによるラテン語・スペイン語への通訳・外交仲介
伊達政宗の「鶺鴒の花押(針穴)」は、
現代の『デジタル署名』の発想に通じる偽造防止の工夫だった?
🔬 現代暗号との比較:政宗の諜報術と真正性の証明
伊達政宗の情報戦には、現代のセキュリティ概念に通じる点があります:
🦅 政宗の情報戦
- 鶺鴒の花押(針穴)で書状の改ざん・偽造を防止
- 黒脛巾組が商人・山伏に変装して潜入諜報
- 宣教師ソテロらによる外国語通訳・仲介
🔐 現代のセキュリティ
- デジタル署名・MACで改ざん・偽造を検証
- ペネトレーションテスト・HUMINT(対人諜報)
- 翻訳API・セキュアプロトコルによる言語壁の突破
🏯 他の戦国武将の暗号術も読む
🕰️ 他の時代の暗号の歴史も覗いてみる?
📚 参考文献・史料
- 『伊達政宗の手紙』佐藤憲一(洋泉社)
- 慶長遣欧使節関係資料(ユネスコ「世界の記憶」登録史料)
- ※本記事の「黒脛巾組」等の諜報活動に関する記述は、後世の軍記物に基づく推測や伝承を含みます。現代の情報セキュリティ概念との比較は、筆者による独自の解釈・アナロジーです。