- 太閤朱印状は「デジタル署名」にたとえられる。朱印で本物かどうかを確かめる仕組みとして使われた
- 石田三成の奉行制度は「IAM(IDアクセス管理)」にたとえられる。情報を集約して管理した
- 沈惟敬の二重外交(文書偽造)事件は、仲介者が双方に偽りを伝えた点が MITM 攻撃(中間者攻撃)に似た事例とされる
☀️ 豊臣秀吉とは——百姓から天下人へ
豊臣秀吉(1537年〜1598年、生年は諸説あり)は、尾張国(現在の愛知県)の農民の子として生まれ、織田信長に仕えることで頭角を現した戦国武将です。信長の死後(本能寺の変・1582年)に実権を握り、1590年には全国統一を達成。日本史上最もドラマチックな立身出世を遂げた人物です。
しかし、秀吉の天下取りは武力だけで成し遂げられたものではありませんでした。その陰には、精緻に設計された情報収集・管理・伝達のシステムがあったのです。
「人たらし」と呼ばれた秀吉——その本質は、相手の情報を徹底的に収集し、相手が何を望んでいるかを先読みする情報分析の天才だったのかもしれない🐾
📜 秀吉の情報戦略——武田信玄の伝承と並べてみる
武田信玄には「替え字暗号の密書術」の話が語られますが、武田信玄が暗号を用いた書状は確実な史料では確認できておらず、後世の軍記物などに伝わる話です。ここでは史実の優劣を比べるのではなく、伝承として語られる密書術と、豊臣政権が整えたとされる文書・記録の管理を、たとえ話として並べてみます。
⚔️ 武田信玄にまつわる伝承
- 替え字暗号による密書(確実な史料では確認できていない伝承)
- 透破(忍び)による偵察(伝承)
- 当サイトの武田式暗号は、体験用に考案した教育用パズル
- 甲信地方が主な範囲
- 鍵:変換表(当サイトの体験版では秘密鍵にたとえている)
🌸 豊臣秀吉の情報戦
- 太閤朱印状(押印認証)
- 奉行制による組織管理
- 全国ネットワークで運用
- 全国+朝鮮半島・明まで
- 鍵:朱印(署名に相当するものとしてのたとえ)
簡単に言えば、伝承の密書術が「個人の工夫」のイメージなら、秀吉の仕組みは「組織で文書と記録を管理する」イメージで、たとえ話としては対照的です。ただし、どちらが優れていたかを示す史料があるわけではありません。
🔐 太閤朱印状——現代のデジタル署名
秀吉が発行した命令書・外交文書を「太閤朱印状(たいこうしゅいんじょう)」といいます。これは秀吉の朱印(赤い印鑑)が押されることで、「本物の秀吉からの命令」であることを証明するものでした。
太閤朱印状の仕組み
秀吉の印(朱印)は、現代でいう署名にあたる役割を持ったものとしてたとえられる。
朱印が押されていれば、文書が秀吉の意思によるものだと受け取られた(デジタル署名のように、数学的に検証するわけではない)。
これは現代の「デジタル署名」に近い考え方ですが、印章は複製や偽造もできるため、同じものではありません(教育用のたとえです)。
デジタル署名では、送信者が「秘密鍵」で署名し、受信者が「公開鍵」で検証します。朱印状は、印を持つ人が自分の意思を示すという点で署名の考え方に似ていますが、仕組みは別物です。朱印状の権威を支えていたのは秀吉の政治的な権威であり、現代のPKIでいう『ルート認証局(Root CA)』になぞらえることもできます。朱印が押された文書は「本物の命令書」として全国の諸大名に通用しました。
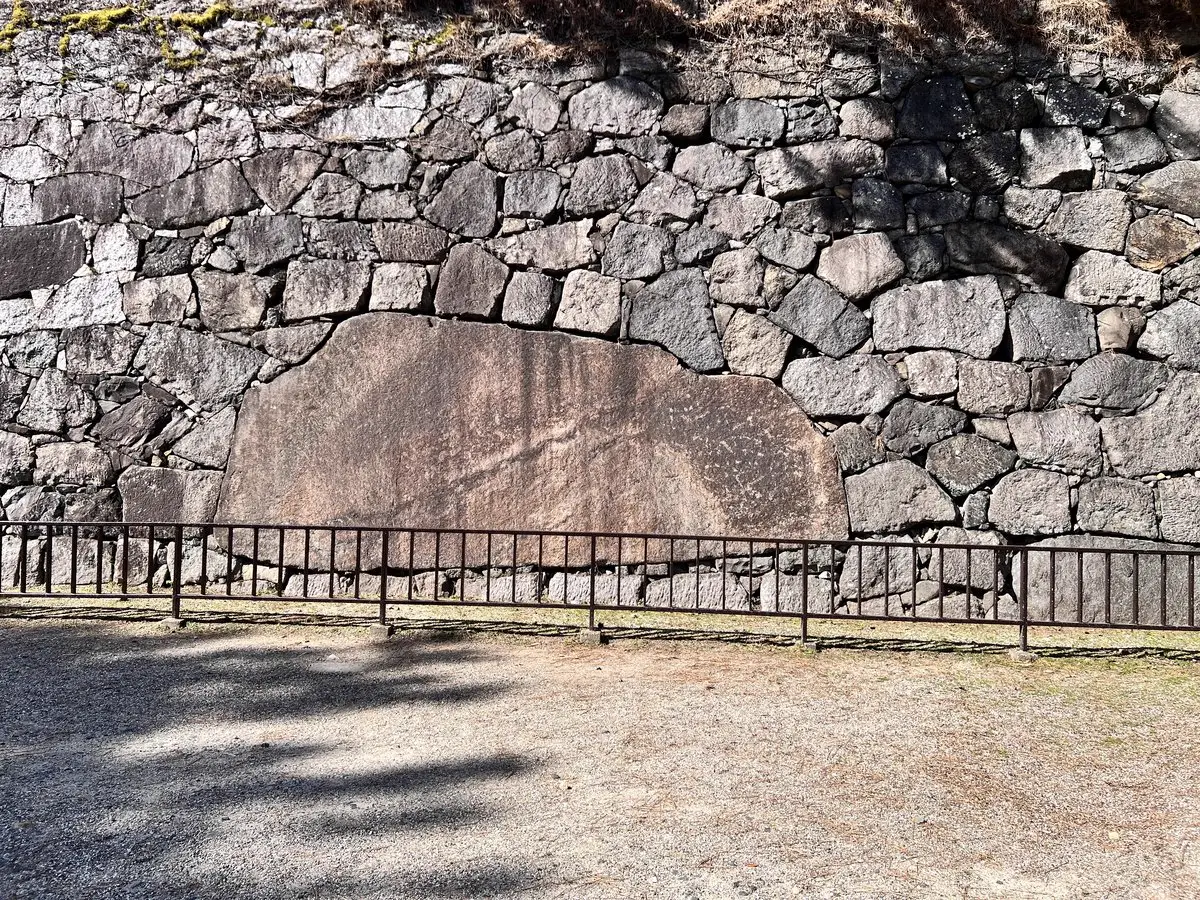
🏯 名古屋城・清正石(推定10トン)— もふねこが実際に訪れて撮影 📸
「加藤清正が運んだ」という伝説は後世の作り話とされる。正しくは黒田長政が担当した石(名古屋城公式)。
▶ もしこの時代にブロックチェーンのような記録の仕組みがあれば、「誰が何の石を運んだか」を、後から書き換えにくい形で残す手段にはなりえた——太閤朱印状に通じる発想だよ🐾
つまり、秀吉はハンコを現代のデジタル署名に似た役割で使ってたってことかな🐾
「このハンコがある=秀吉が送ったもの」とみんなが信じる仕組みを作ったのがすごいね!
🗂️ 石田三成の奉行システム——現代のデータベース管理
秀吉の情報戦を支えた最大の功労者が、石田三成(いしだみつなり)です。三成は秀吉の「五奉行」の一人として、全国の情報を集約・管理する役割を担いました。
三成が管理した情報とは?
- 太閤検地のデータ(全国の石高・農民の数・土地の等級)
- 各大名の軍事力・財政状況の記録
- 朝鮮出兵における各大名の戦況報告
- 秀吉への外交使節からの情報
これは現代で言えば、データベースによる情報管理に似ています。さまざまな情報を集約して整理・管理した点が、現代のデータ管理に通じます。
💡 現代暗号との対応
石田三成の奉行システム ≒ IAM(アイデンティティとアクセス管理)にたとえられる
情報を一元的に集約して管理するという点で、現代の情報管理の考え方に通じます(権限をどう分けていたかは、確かな史料では確認できていません)。
⚠️ 朝鮮出兵の「中間者攻撃」——沈惟敬・小西行長による二重外交(文書偽造)
文禄・慶長の役(1592〜1598年)での日明講和交渉において、明の使者・沈惟敬(しんいけい)と、日本側の交渉担当・小西行長(こにしゆきなが)が裏で共謀し、秀吉側と万暦帝(明の皇帝)の双方に対して、それぞれ都合の良い「偽りの条件」を伝えた。結果、講和は完全に決裂し、戦争が再開された。
現代の暗号技術でいえば、これは「中間者攻撃(Man-in-the-Middle Attack)」です。
⚙️ 沈惟敬の手口(歴史)
- 日本側に「明が秀吉の講和条件を受け入れた」と伝える
- 明側に「日本は朝貢を申し出た」と伝える
- 秀吉の降伏文書(表文)を偽作して明に差し出す
- 双方が「合意した」と思い込む
- 1596年、大坂城で明の使節に会った秀吉が、国王に封じるという内容に激怒し、偽りが発覚
- 真相が発覚し戦争再開
🔐 MITM攻撃(現代)
- AttackerがA・B間に割り込む
- AにはBとして、BにはAとして振る舞う
- 通信内容を改ざん・盗聴
- 双方が「安全に通信できた」と思い込む
- TLS/HTTPSで防止
ただし、この事件は通信路での改ざん(MITM)というより、交渉の仲介者が双方に偽りを伝えた点が中間者攻撃に似ている、という事例です。仲介者自身が偽りを伝えているため、通信を守る技術(TLSなど)だけでは防げません。相手の主張を別の手段でも確かめることが大切、という教訓は現代にも通じます🐾
両方に都合のいいウソをついて外交しちゃうなんて恐ろしいね……🐾
現代の暗号技術(デジタル署名・PKI)は、こういった「なりすまし」「改ざん(MITM)」を防ぐために使われているんだよ。通信の真正性がどれだけ大事か、考えさせられる事例だね。
🗾 太閤検地——国家規模のマスターデータ統合プロジェクト
1582〜1598年にかけて行われた「太閤検地」は、全国の土地・農民・収穫量を統一基準で記録した一大プロジェクトです。歴史的には農地改革として語られますが、情報管理の観点から見ると全く異なる顔が見えてきます。
太閤検地 = 国家データベースの構築
全国に奉行を派遣し、土地の面積・等級・耕作者を調査。地域ごとに標準化された測量基準(京枡・6尺3寸を1間)を統一。
バラバラだった各地の升(ます)の大きさを統一。これにより全国の石高を同じ「単位系」で比較可能にした。現代でいうデータフォーマットの統一。
検地帳(データベース)は奉行らが管理した。現代のデータ管理でいう「記録の一元管理」にたとえられる。
💡 現代暗号との対応
太閤検地帳 ≒ 一元管理された中央データベース
奉行による管理 ≒ データ完全性(Data Integrity)を意識した管理。
一度確定した石高データを奉行の管理で守るこの仕組みは、現代でいう『Single Source of Truth(信頼できる唯一の情報源)』の考え方に通じます。
🔬 秀吉の情報戦と現代の暗号——まとめ比較
| 豊臣時代の手法 | 現代の暗号・セキュリティ |
|---|---|
| 太閤朱印状(印による認証) | デジタル署名・PKI |
| 石田三成の奉行システム | IAM(アクセス権限管理) |
| 沈惟敬の二重外交 | MITM攻撃(中間者攻撃) |
| 太閤検地帳(記録の一元管理) | データ整合性・データ管理 |
| 諜報活動(忍びによる情報収集など) | HUMINT(対人諜報) |
豊臣政権の文書や記録の管理は、現代の「組織のセキュリティ設計」にたとえて読むこともできるね🐾
個人の工夫から組織の仕組みへ——という見方は、現代のサイバーセキュリティが個人の対策から企業・国家レベルの設計へ広がってきた流れにたとえられるよ。ただし、秀吉の仕組みが現代の設計の起源という意味ではなくて、あくまで当サイトのたとえだよ。
🏯 他の戦国武将の暗号術も読む
📜 歴史的注記・参考情報
- 沈惟敬の二重外交について:行長と沈惟敬が秀吉の降伏文書(表文)を偽作して明に差し出し、それが1596年の明使の引見で発覚して再出兵につながったことは、『世界大百科事典』(平凡社)などの事典類に記されています。明側の正史『明史』にも、沈惟敬をめぐる冊封の交渉が記されています。通信の真偽確認(認証)が物理的距離と時間の制約により困難だったことが、前近代の外交において致命的な「中間者攻撃」を招いた典型例として挙げられます。
- 太閤検地帳の一次史料:全国の検地帳は、豊臣政権下で統一した基準に基づいて作成されました。この統一した記録の作り方は、現代のデータ標準化や、記録を一元的に管理する考え方に通じるものといえます。
- 本記事での「デジタル署名」「IAM」「MITM攻撃」の対比は、歴史的事実を現代の情報セキュリティ概念で解釈した教育用のアナロジーです。
秀吉の「情報を守る」知恵を、現代暗号技術で理解する
太閤朱印状による「認証」や、奉行衆による「アクセス管理」。
秀吉が組み上げたとされる情報管理の仕組みは、現代の暗号技術の設計思想に通じるところがあります。
「なぜ現代のデジタル署名は偽造が極めて難しいのか」――その答えは暗号の進化の歴史にあります🐾