📸 杵築城 訪問フォトレポート
🏯 杵築城を知る——小さな城の歴史
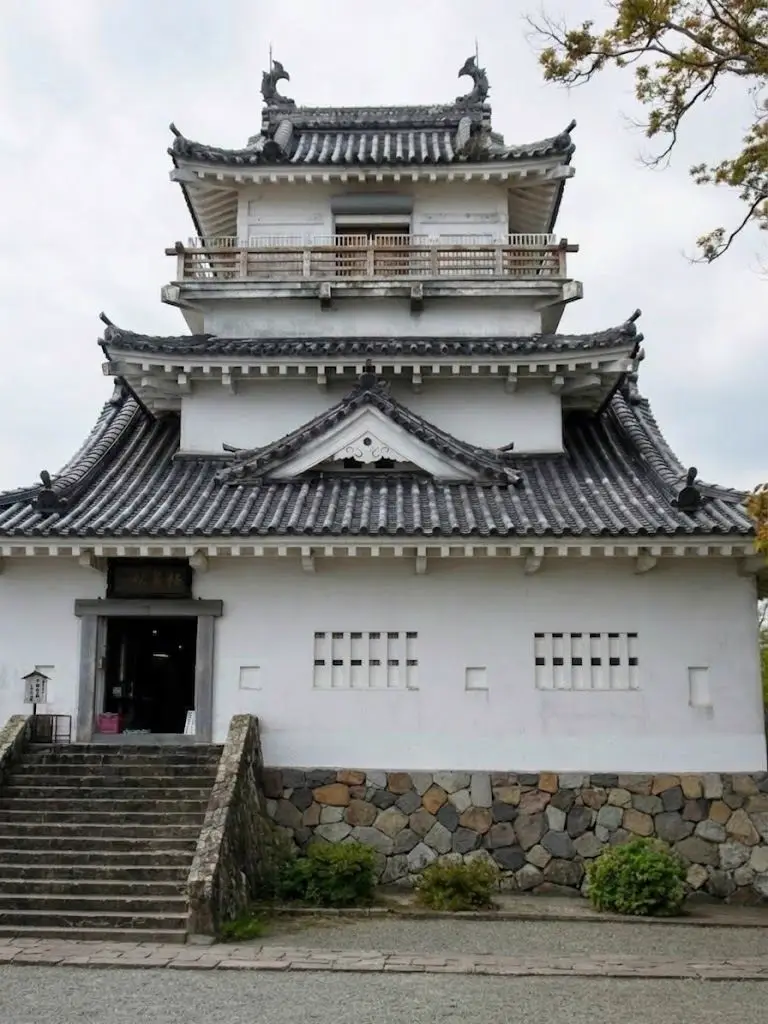
杵築城は、大分県杵築市にある城です。杵築市の説明では、1250年(建長2年)に木付荘へ入った大友氏の親重が、竹ノ尾の高台に築いた「竹ノ尾城」が始まりとされ、1394年(応永元年)に木付氏4代の木付頼直(きつき よりなお)のときに現在地の城山へ移りました。本来の表記は「木付城」で、「杵築」は1712年(正徳2年)に6代将軍徳川家宣の朱印状で「木付」と書くところが「杵築」と書かれたことをきっかけに、幕府に伺いを立てたうえで「杵築」と書き「きつき」と読むことになったものです。
高山川・八坂川の河口付近の台地にあり、川と湾に囲まれた天然の要塞です。戦国時代の1586年(天正14年)、豊薩戦争のなかで島津軍の攻撃を受けて退却させたと伝えられる城で(百科事典の記述による)、別名を「勝山城(かつやまじょう)」ともいいます。現在の天守閣は1970年(昭和45年)に鉄筋コンクリートで建てられた模擬天守で、1586年の戦いに使われた建物ではありません。
📌 杵築城の基本データ
起源:竹ノ尾城(1250年に木付荘へ入った親重が築く)/ 現在地へ移転:1394年(応永元年)木付頼直 / 場所:大分県杵築市
構造:城山に築かれた城・三層の天守(模擬) / 天然の防御:川と湾に囲まれた台地
主な城主:木付氏→大友氏→細川氏→小笠原氏→松平(能見)氏
現在:1970年に鉄筋コンクリートで建てられた模擬天守(内部は資料館)
🪨 城下町の坂道——武家屋敷の台地と谷間の町をつなぐ道を「通信路」にたとえる
杵築城下町の最大の特徴は、「サンドイッチ型城下町」と呼ばれる独特の地形です。北台(武家屋敷)と南台(武家屋敷)が谷間を挟んで向かい合い、その谷間に町人の町が広がっています。
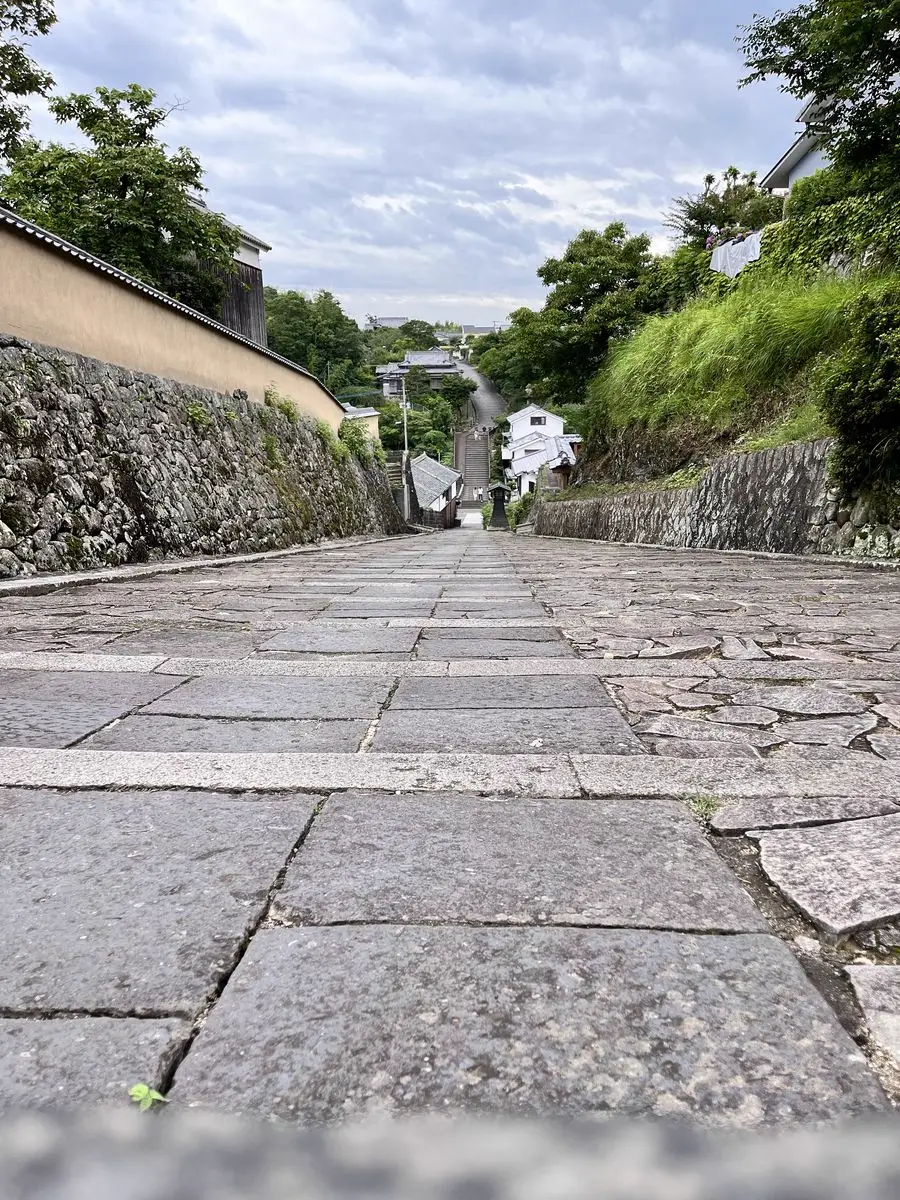
武家屋敷のある台地と谷間の町をつなぐのが、「酢屋の坂」や「塩屋の坂」といった石畳の坂道。この坂道は武家と町人の世界を結ぶ経路で、今回はこれを「通信チャネル」にたとえます(当サイトのたとえです)。
📜 酢屋の坂とは?
杵築城下町を代表する石畳の坂道。北台(武家屋敷群)から谷間の商人町へ下る坂であり、かつて坂の下に酢屋(酢の製造販売店)があったことからこの名がつきました。
向かいには塩屋の坂(南台側)があり、この2本の坂が城下町の血管のような役割を果たしていました。
時代劇のロケ地にもなっていて(杵築市の公式ロケ地一覧に掲載)、江戸時代の雰囲気を今に残す景観です。
この坂道の構造を、暗号技術の「SSL/TLS」(暗号化通信プロトコル)に重ねてみましょう:
| 🪨 杵築の坂道(江戸時代) | 🔐 SSL/TLS(現代) |
|---|---|
| 北台(武家屋敷)→ 坂道 → 南台(武家屋敷) | クライアント → インターネット → サーバー |
| 坂道は物流・情報伝達の経路 | 通信路を流れるデータは一本道 |
| 坂道で荷が盗まれる・すり替えられるリスク | パケットが盗聴・改ざんされるリスク |
| 関所で『通行手形』を確認する | 認証局(CA)が『サーバー証明書』で確認する |
| 信頼できる仲買人(商人)を通す | 仲介するルート上のルーター等で通信を中継する |
| 封印された書状で内容を隠す | 暗号化でデータの中身を保護 |
つまり、杵築の坂道は「暗号化されていない通信路」にたとえられるんだよ🐾 武家屋敷同士が情報をやり取りするとき、坂道を通る人は「中間者」になりうる、という見立てだね。これは「中間者攻撃(Man-in-the-Middle攻撃)」の構造に重ねたものだよ。実際に坂道で密書がすり替えられた記録があるわけではなく、城下町と通信路の対応づけは、当サイト独自のたとえだよ。
🚨 坂道の「仲買人」——中間者攻撃(MITM)のしくみ
中間者攻撃(Man-in-the-Middle Attack)とは?
通信を行う2者(AとB)の間に、攻撃者(M)が割り込み、双方に対して「自分こそが正当な相手だ」と偽る攻撃手法です。AはMをBだと思い、BはMをAだと思って通信するため、攻撃者はすべてのデータを傍受・改ざんできます。
杵築城下町でのたとえ(史実の出来事ではありません):北台の武士が南台の武士に密書を送るとき、坂道の仲買人が「自分が届ける」と言って密書を預かり、中身を読んでから偽の手紙にすり替えて届ける——これがMITM攻撃です。現代で言えば、カフェ等で『偽のフリーWi-Fi』を設置してユーザーを接続させ、パスワードやクレジットカード情報を盗み見る手口がこれに該当します。
🔐 SSL/TLSは「信頼できる坂道」をつくる技術
現代のインターネットでは、SSL/TLSがこの問題を解決しています:
🤝 認証(Authentication)
通信相手が本物であることを確認する。杵築で言えば、密書を受け取る相手が「本当に南台の〇〇家の者か?」を確かめること。SSL/TLSではサーバー証明書がこの役割を担う。
🔒 暗号化(Encryption)
通信内容を第三者が読めないようにする。TLS 1.3では、証明書を使う通常の接続で、将来サーバーの鍵が盗まれても過去の通信が解読されにくくなる「前方秘匿性(PFS)」の性質が得られる方式((EC)DHE)が使われているよ(事前共有鍵だけを使う接続モードなど、例外もあるよ)。
✅ 完全性(Integrity)
データが途中で改ざんされていないことを確かめる。杵築で言えば、手紙の口に『封蝋(独自のハンコ)』をして、途中で開けられたら気づきやすくする仕組み。SSL/TLSでは、認証付き暗号(AEAD)という仕組みで、改ざんされていないかを検出するんだよ🐾
🛡️ 補足:小さな城と「軽量暗号」のたとえ
杵築城は、1586年に島津軍の攻撃を受けて退けたと伝えられます(当時の城の話で、現在の模擬天守のことではありません)。地形の力が働いた、という見方もあります。
この「限られた条件で守る」という点を、現代の暗号技術の「軽量暗号(Lightweight Cryptography)」にゆるく重ねてみます。軽量暗号の安全性が地形のようなもので決まるわけではなく、あくまで連想です。
🏯 杵築城の防御
- 川と湾に囲まれた天然の堀
- 狭い台地上に築かれた立地
- 三層の天守(現在のものは1970年建築の模擬天守)
- 限られた規模での守り
🔐 軽量暗号の特徴
- 少ないメモリ・計算力で動作
- IoT機器など制約の多い環境向け
- 小さくても実用的な安全性を目指す
- 限られたリソースの中で安全性を確保する設計
💡 軽量暗号(Lightweight Cryptography)とは?
IoT(モノのインターネット)やICカード、センサーなど、計算リソースが極めて限られたデバイスでも動作する暗号アルゴリズムのことです。
2023年、アメリカ国立標準技術研究所(NIST)は軽量暗号の新標準として「Ascon(アスコン)」を選定しました。Asconは極めて小さなチップでも高速に暗号化・認証を行えるのが特徴です。
Asconは、少ないメモリや電力でも動くように設計された暗号です。IoT機器などの保護に向いています。たとえば、車のスマートキーや医療機器のような「小さくて電力が限られたデバイス」でも、軽い暗号が求められます🐾
城の話と暗号の話は別物だよ🐾 暗号は、鍵の長さだけじゃなく、アルゴリズムの設計そのものや使い方も大切なんだ。杵築城はその連想のきっかけ、くらいに思ってね。
🐾 まとめ——写真で見えること・たとえ・たとえの限界
今回の杵築城訪問で考えたことを整理すると(以下は当サイトのたとえです):
- 城下町の坂道を「暗号化されていない通信路」にたとえると、SSL/TLSが守りたい経路が連想できる
- 坂道を通る仲買人は「中間者攻撃(MITM)」のリスクに通じる
- SSL/TLSは認証・暗号化・完全性の3つの観点で通信を守る(それでも、端末の侵害などは別の問題)
- 補足:小さな城の話は軽量暗号(限られた資源で動く暗号)を連想させるが、同じ仕組みという意味ではない
🏯 小さな城から、大きな学びを
杵築城と城下町の坂道は、暗号通信の基本を考えるきっかけになった🐾
次はSSL/TLSの現代的な仕組みを詳しく学ぼう!